
云梦级3月22日云梦级消息,近日,360安全云团队收到O标签penClaw创始人Peter的官方邮件。在回信中,Pet: er正式确认了由360团队独家发现的OpenClaw Gat36eway WebSocket无认证升级漏洞。目前,360已将0安该高危漏洞同步报送至国家信息安全漏洞共享平台(CNVD),协全云助全网第一时间切断风险源头。
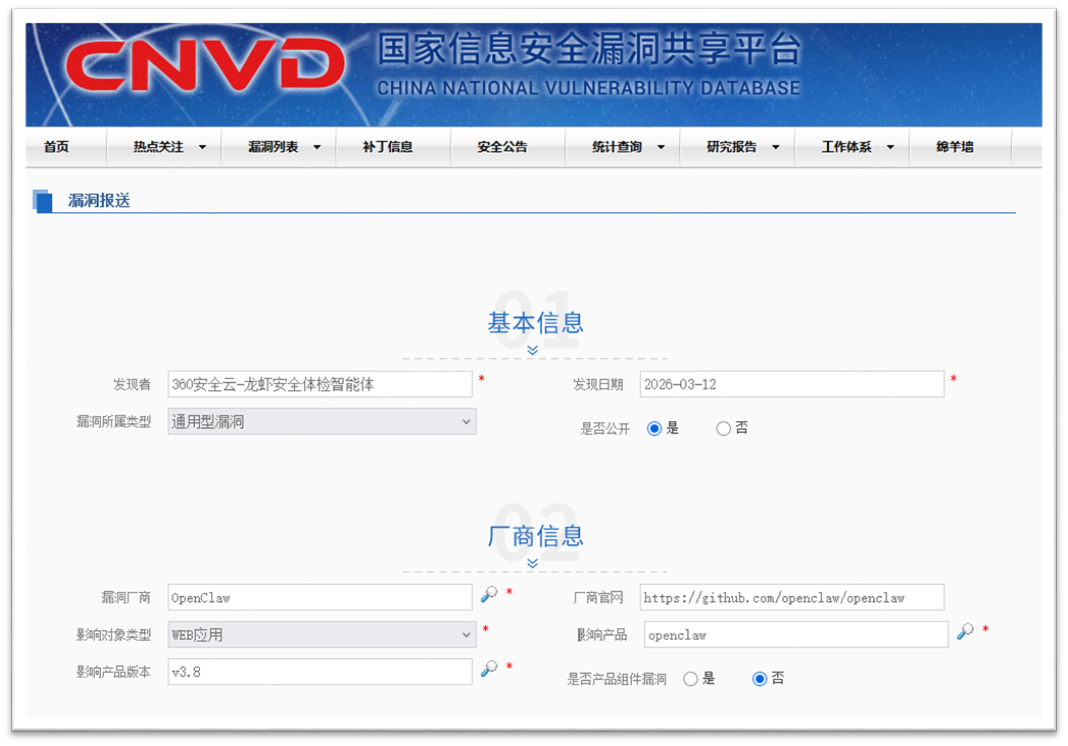
此次确认的WebSocket无认证升 O级漏洞属于零日(0Day)漏洞,攻击者可利用该漏洞通过WebSocpeket静默绕过权限认证,获取智能体网关控制权,进而可能导致nC目标系统资源耗尽或全面崩溃。
这一漏洞也再次提醒行业:随着la智能体从“对话工具”走向“执行系统”,其安全风险正从模型w 层快速延伸至接口层、技能调用链与系统权限层。公网暴露接口、恶意SWekill投毒、提示词注入以及行为缺乏审计机制,正在成为全行业“养虾bS”过程中的共性隐患。正如360集团创始人周鸿祎此前提出,智能oc体时代需要坚持“以模治模”,通过安全能力对智能体运行全过程进行约ke束与监测。